

Keycloak con Grafana
Inicio de sesión único con OpenID Connect
Cómo conectar Grafana a Keycloak para entrar con inicio de sesión único y gestionar los permisos de Grafana con roles de Keycloak, sin mappers ni usuarios locales.
Leer el artículo →Últimos artículos
Quarkus backend sync y async
Diferencias entre ellos
Quarkus es reactivo por dentro, pero tú decides hasta dónde llega eso a tu código: síncrono, medio asíncrono, asíncrono del todo o con hilos virtuales. Te cuento cómo funciona cada modelo y cuál elegir.
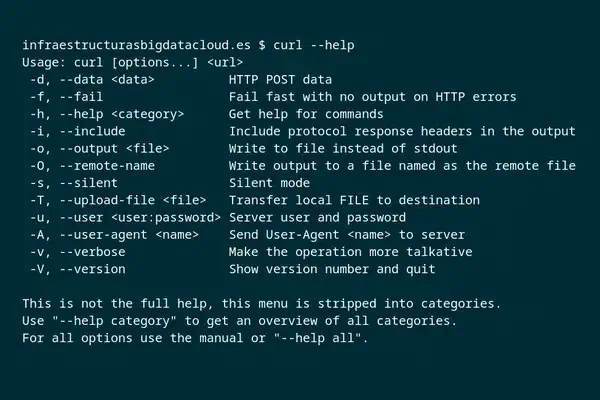
curl para todo
Y para todos
curl no es solo «el comando para descargar cosas»: depura HTTP y TLS, prueba un servidor antes de cambiar el DNS, habla con APIs, vigila servicios y hasta envía correos. Te cuento cómo lo uso a diario.
Arquitectura de contenedores simple
Y válida para producción
Un solo servidor con contenedores, físico o virtual, bien montado, es una producción perfectamente digna para muchas empresas. Te cuento cómo la monto y cuándo deja de bastar.
Arquitecturas distribuidas: idempotencia
La importancia de una operación bien hecha
Vamos a explicar qué es la idempotencia y cómo se aplica a una arquitectura de un sistema distribuido
Azure Auto Purge Storage Content
Limpia automáticamente contenido
Explicación sobre cómo limpiar automáticamente objetos obsoletos de una cuenta de almacenamiento.

7 consejos para escribir Containerfiles
También conocidos como Dockerfiles
En este artículo te cuento 7 buenas práticas que sigo para escribir Dockerfiles/Containerfiles de forma segura y para que sean fáciles de mantener

Azure Automation Identities
Usa identidades administradas desde ya
Explicación sobre cómo emplear identidades administradas en cuentas de automatización de Azure.
Apache Traffic Control en Kubernetes
El CDN Open Source
Traffic Control es una solución distribuida, altamente escalable y redundante, que cubre las necesidades de los operadores de cualquier tamaño.
El poder de EasyRSA
La navaja suiza de los PKIs
EasyRSA, una herramienta que simplifica, como si de una navaja suiza se tratase, el proceso de gestión de Infraestructura de Clave Pública (PKI)
OpenSSL básico
Los comandos indispensables
Los comandos básicos e indispensables para manejar OpenSSL
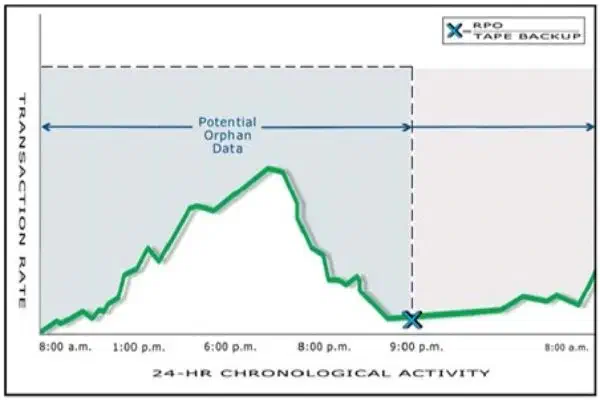
RTO y RPO
¿Qué diferencia hay?
Recovery Point Objective y Recovery Time Objective, puntos clave en la gestión de sistemas de información
ZK y Kafka con AES-GCM-SIV
Cómo configurarlo todo
Si quieres trabajar con Apache Kafka y ZooKeeper de forma segura, es fundamental entender cómo implementar el cifrado AES-GCM-SIV.